信息系统等级保护安全设计技术要求及安全建设总体设计方案
背景与目标
随着信息化与网络化的深度融合,信息系统已成为支撑党政机关、企事业单位关键业务运行的核心基础设施。日益严峻的网络安全形势(如高级持续性威胁、勒索软件、供应链攻击等)对信息系统的机密性、完整性和可用性提出了更高要求。为落实《中华人民共和国网络安全法》及等级保护制度,遵循GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》、GB/T 25070-2019《信息安全技术 网络安全等级保护安全设计技术要求》等标准,本文围绕信息系统的等级保护安全设计与安全建设,结合网络与信息安全软件开发,提出一套总体设计方案,旨在构建“安全、可信、可控”的纵深防御体系。
一、信息系统等级保护安全设计技术要求
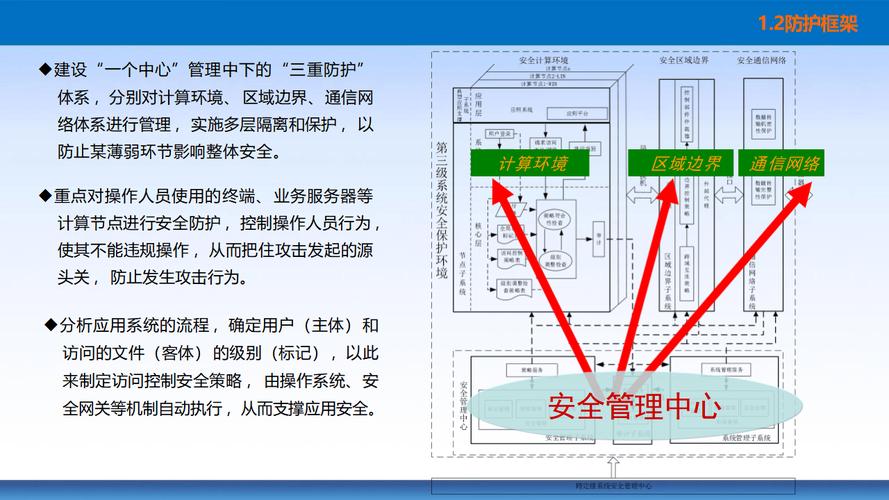
等级保护的核心思想是“一个中心,三重防护”,即安全管理中心支撑下的安全计算环境、安全区域边界、安全通信网络。根据GB/T 25070,安全设计需遵循以下技术要求和原则:
1.1 安全通信网络设计
- 网络架构安全:划分安全区域(如核心业务区、DMZ、办公区、运维区),采用冗余链路和关键设备热备,确保可用性。
- 通信传输安全:对跨网段、跨地域的通信采用国密算法(SM2/SM3/SM4)加密与完整性校验,防止窃听与篡改。
- 网络访问控制:在边界部署下一代防火墙,基于五元组、应用层协议及用户身份进行访问控制,实现最小权限原则。
- 入侵防范:部署入侵检测/防御系统(IDS/IPS),对异常流量、恶意代码进行实时监测与阻断。
1.2 安全区域边界设计
- 边界防护:通过防火墙、网闸、抗DDoS设备构建多层边界,隔离内部与外部网络,阻断非授权访问。
- 访问控制:基于会话的细粒度控制,结合用户MAC、IP、时间段等属性,限制跨域访问。
- 入侵防范与恶意代码防范:在边界处部署防病毒网关和沙箱,对进出流量进行深度检测。
- 安全审计:对边界访问行为记录日志,集中存储并关联分析,满足合规审计要求。
1.3 安全计算环境设计
- 身份鉴别:对用户、管理员、设备采用多因素认证(口令+USBKey+生物特征),确保身份真实性。
- 访问控制:操作系统、数据库、应用系统均需配置基于角色的访问控制(RBAC),实现主体对客体的最小权限。
- 安全审计:开启主机审计、数据库审计、应用审计,日志集中至安全管理中心。
- 入侵防范与恶意代码防范:部署主机加固软件、防病毒、EDR,定期漏洞扫描与补丁管理。
- 数据安全:对敏感数据加密存储(透明加密、数据库加密),备份与恢复策略保证业务连续性。
1.4 安全管理中心设计
- 系统管理:统一管理网络、安全设备、主机等,实现集中策略下发与配置基线核查。
- 审计管理:集中收集全网审计日志,采用大数据分析技术进行安全事件关联与预警。
- 安全管理:对安全策略、用户权限、设备状态进行可视化监控,支持安全运维流程(如事件响应、变更管理)。
1.5 网络与信息安全软件开发的安全要求
在软件开发全生命周期中融入等级保护要求:
- 需求分析:明确安全功能要求(如访问控制、审计)和安全保障要求(如漏洞管理)。
- 安全设计:遵循威胁建模(STRIDE)、安全架构设计(如分层防护)、密码技术应用。
- 安全编码:采用静态代码分析、代码审计工具,避免SQL注入、XSS、命令执行等漏洞。
- 安全测试:执行渗透测试、模糊测试、漏洞扫描,验证安全机制有效性。
- 安全交付与运维:提供安全配置指南,定期进行安全评估与应急响应演练。
二、安全建设总体设计方案
依据“同步规划、同步建设、同步运行”原则,本方案从物理、网络、主机、应用、数据、管理六个层面开展安全建设。
2.1 安全技术体系设计
- 物理安全:机房环境满足GB/T 2887,部署门禁、监控、消防、防水、防雷、温湿度控制。
- 网络安全:建设安全通信网络(VPN、加密机)、安全区域边界(防火墙、入侵防御、抗DDoS、网闸);划分VLAN,实施微观隔离;部署网络流量分析(NTA)与态势感知平台。
- 主机安全:物理机/虚拟机均安装主机安全卫士(HIDS),进行基线配置、病毒防护、补丁管理、外设管控与日志采集。
- 应用安全:业务应用设计遵循OWASP Top 10防护,采用身份认证、会话管理、输入校验、防篡改、防重放。对外服务需通过WAF进行防护。
- 数据安全:建立数据分级分类标准,采用加密、脱敏、水印等技术;重要数据本地备份+异地灾备;建立数据销毁流程。
- 安全管理中心:建设统一安全管理平台(SOC),集成日志审计、态势感知、漏洞管理、配置核查、策略管理、用户行为分析(UEBA)。
2.2 安全管理体系设计
- 安全策略与制度:制定总体方针、管理制度、操作规程,形成四级文件体系。
- 安全组织机构与人员:成立网络安全领导小组,明确岗位职责,落实“三员分立”(系统管理员、安全管理员、审计员)。
- 安全建设管理:对系统定级、备案、设计、开发、集成、测试、验收、运维全流程进行安全管理,强化供应商与外包管理。
- 安全运维管理:实施常态化安全监测、漏洞管理、配置变更、事件响应、应急预案演练。
- 安全培训与意识:定期开展全员安全意识培训与专项技术培训,提升整体安全素养。
2.3 安全运营体系设计
- 安全监测:7×24小时监测网络、主机、应用、数据的异常行为。
- 安全预警:基于威胁情报与内部分析,发布预警并推送至相关责任人。
- 应急响应:建立分级响应机制,明确事件处置流程,定期开展红蓝对抗演练。
- 持续改进:基于PDCA循环,通过风险评估、审计、认证等手段持续优化安全体系。
2.4 网络与信息安全软件开发的具体落实
- 开发环境安全:使用隔离的开发网络、代码审计平台、安全组件库、镜像仓库;实行人员访问控制。
- 供应链安全:对开源组件依赖进行漏洞分析(SBOM),审查第三方组件许可证与安全性。
- 安全输出物:包括安全需求说明书、安全设计文档、安全测试报告、安全配置手册、运维手册。
- 安全验收:系统上线前需通过等级保护测评,获得备案证明与测评合格报告。
三、关键技术的综合应用
- 零信任架构:以身份为中心,动态访问控制,打破默认信任,适应远程办公与云环境。
- 微型隔离与微分段:在网内横向流量施加策略,抑制攻击横移。
- 内生安全:将安全能力内嵌到业务系统里,如可信计算、动态防御。
- AI辅助安全:利用机器学习识别未知威胁,用户行为分析及时发现异常。
- 商用密码应用:广泛采用SM系列算法,构建密码基础设施(CA、KMS),保障信息加密与签名。
四、建设实施步骤和建议
- 第一步:系统定级与备案。根据业务信息与系统服务受破坏后的影响,确定安全保护等级(1-4级)。
- 第二步:差距评估与设计。对照等保要求进行现状测评,找出差距,形成安全设计方案并通过专家评审。
- 第三步:安全建设整改。分别从技术和管理两个维度落实设计,采购合规产品。
- 第四步:等级测评与整改。委托具备资质的测评机构测评,对不符合项更新整改。
- 第五步:运维与持续监督。每年开展一次等级测评,重大变更时重新测评,配合监管检查。
五、
信息系统等级保护安全设计必须坚持“同步规划、同步建设、同步运行”原则,以GB/T 22239与GB/T 25070为技术纲领,融合计算机网络、密码学、软件开发安全工程的综合能力,构建纵深防御体系。特别在网络与信息安全软件开发中,更应当将安全融入到需求分析、设计、编码、测试、运维全流程,形成安全可控的系统交付。以上的总体设计方案要求技术体系、管理体系、运营体系密切协同,从而有效应对现代网络安全威胁,满足国家网络安全等级保护合规要求,夯实数字化发展的安全基础。实际建设时应根据组织体系、财力及运维能力的情况,量体裁衣选择适配的技术路线与实施节奏。
如若转载,请注明出处:http://www.azfjr.com/product/48.html
更新时间:2026-10-11 01:08:40