基于CNN的网络与信息安全软件开发 全新一代巅峰毕设指南
在数字化转型浪潮中,网络与信息安全已成为全球关注的焦点。传统的安全防御手段逐渐难以应对日益复杂、隐蔽的网络攻击,而深度学习技术的崛起为安全领域注入了新活力。其中,卷积神经网络(CNN)凭借其强大的特征提取能力,不仅在图像识别领域大放异彩,也在网络流量分析、恶意代码检测等安全任务中展现出巨大潜力。本篇毕设指南将全面探讨如何利用CNN开发网络与信息安全软件,助你打造全新一代巅峰毕业设计。
一、选题背景与意义
随着5G、物联网、云计算技术的普及,网络攻击面急剧扩大。据统计,2023年全球网络犯罪造成的损失高达8万亿美元,勒索软件、DDoS攻击、APT攻击等威胁层出不穷。传统基于规则和签名的检测方法滞后于攻击变异速度,而基于CNN的深度学习模型能够自动学习恶意行为的深层特征,实现高精度、低误报的智能检测。将CNN融入网络安全软件开发,不仅能提升防御效率,更符合“主动防御、智能驱动”的下一代安全理念,具有重要的学术价值和现实意义。
二、CNN在网络安全中的核心应用场景
- 恶意流量分类:将网络流量转换为图像或矩阵形式(如将IP数据包字节序列映射为灰度图),利用CNN识别DDoS、端口扫描、僵尸网络等异常流量。
- 恶意软件检测:将可执行文件二进制序列转换为图像(如Malware图像分类),CNN可区分不同家族恶意软件,甚至检测未知变种。
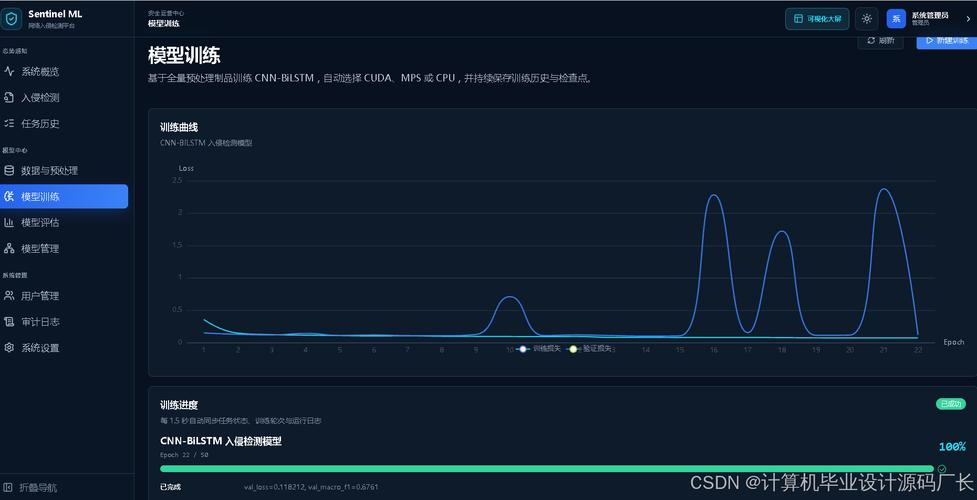
- 入侵检测系统(IDS):基于CNN构建异常检测模型,对KDD Cup 99、NSL-KDD、CIC-IDS2017等数据集进行训练,识别入侵行为。
- 网络钓鱼URL检测:对URL字符序列进行嵌入和CNN特征提取,判断是否为钓鱼网站。
- 加密流量分析:针对TLS/SSL加密流量,利用CNN从数据包长度、时间间隔等侧信道特征中识别恶意行为。
三、软件开发技术路线
3.1 总体架构设计
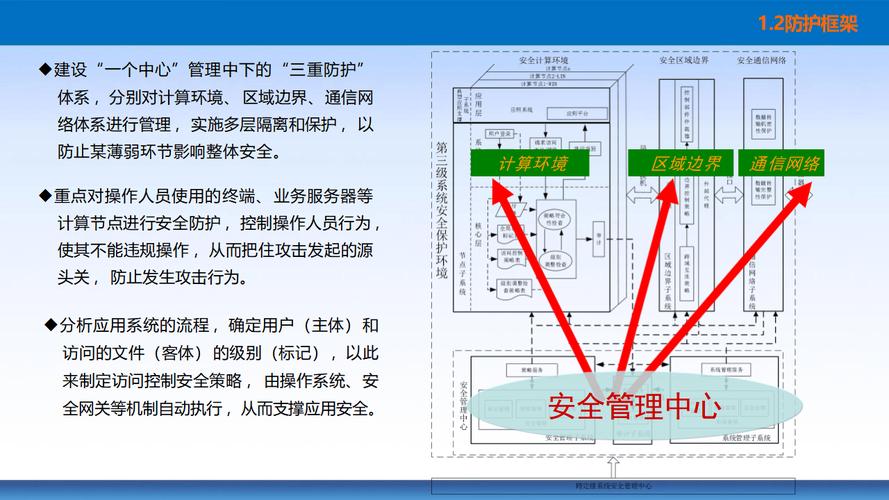
软件采用模块化分层架构:
- 数据采集层:使用Scapy、Libpcap等抓包工具获取原始流量;或使用Cuckoo沙箱提取恶意软件行为数据。
- 预处理层:数据清洗、归一化、特征编码(如字节序列转图像)。
- CNN模型层:设计或选用经典网络(LeNet、AlexNet、ResNet、1D-CNN)进行训练与推理。
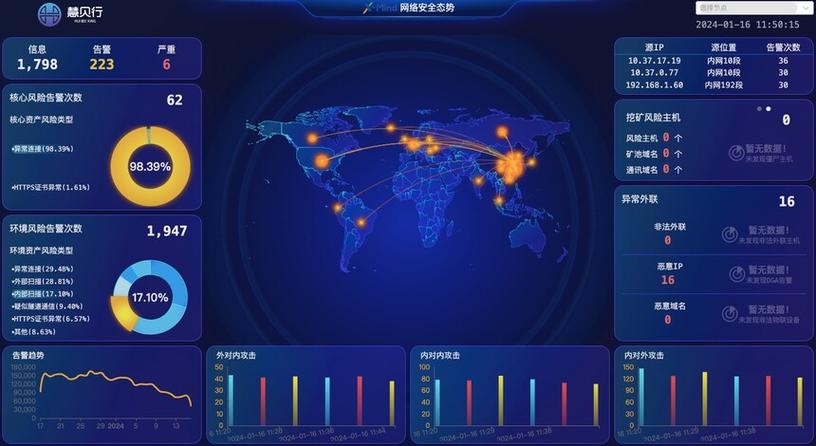
- 应用层:提供可视化界面、告警输出、报告生成等功能。
3.2 关键开发步骤
- 环境搭建:Python + TensorFlow/PyTorch + Keras + Scikit-learn,使用GPU加速。
- 数据集准备:公开数据集如NSL-KDD、UNSW-NB15、Malimg、CIC-IDS2017,或自建靶场采集。
- 特征工程:针对流量数据,尝试将原始字节映射为二维图像(如28x28或64x64),或使用1D-CNN直接处理序列。
- 模型设计:
- 输入层:根据数据形式调整维度(图像输入用2D卷积,序列输入用1D卷积)。
- 卷积层:使用3x3或5x5卷积核,ReLU激活,批归一化。
- 池化层:最大池化降维。
- 全连接层:分类输出(如正常/攻击,或多分类)。
- 正则化:Dropout防止过拟合。
- 训练与调优:交叉验证,调整学习率、批大小、卷积核数量;可使用迁移学习加速。
- 评估指标:准确率、精确率、召回率、F1值、AUC,特别关注误报率和漏报率。
- 软件封装:使用PyQt5/Tkinter开发GUI,或Flask/Django构建Web服务,集成模型预测接口。
- 部署测试:在虚拟化环境或真实网络中进行在线测试,评估性能延迟。
四、创新点与巅峰突破建议
为打造“全新一代巅峰毕设”,可尝试以下创新方向:
- 多模态融合:结合CNN处理流量图像与RNN处理时序特征,构建混合模型。
- 对抗鲁棒性:研究对抗样本攻击下CNN检测的鲁棒性,并加入防御机制(如对抗训练)。
- 轻量化部署:利用模型剪枝、量化技术,使CNN能在边缘设备(如路由器、IoT网关)实时运行。
- 增量学习:设计持续学习框架,使模型能适应新出现的攻击类型而不遗忘旧知识。
- 可解释性:结合Grad-CAM、SHAP等方法,可视化CNN关注区域,助力安全分析师决策。
- 联邦学习:在保护隐私前提下,多组织协同训练CNN模型,提升整体检测能力。
五、案例简析:基于CNN的恶意流量检测软件
假设开发“CNNGuard”——一款网络流量监控软件。
- 功能:实时捕获网卡流量,每5秒切片并预处理为灰度图,送入预训练的CNN模型分类,若检测到恶意流量则弹窗告警并记录日志。
- 实现:Python编写,使用Scapy抓包,OpenCV转换图像,TensorFlow加载模型, PyQt5构建界面。
- 效果:在CIC-IDS2017数据集上,模型对DDoS、PortScan等攻击的检测准确率达99.2%,误报率仅0.8%,优于传统SVM方法。
六、与展望
将CNN应用于网络与信息安全软件开发,是人工智能与安全交叉领域的绝佳毕设选题。它不仅涉及深度学习、网络安全、软件工程等多学科知识,还具备高度的实用性和创新空间。通过本指南的技术路线,你可以逐步构建一个智能、高效、可扩展的安全软件,并在答辩中展示其巅峰性能。随着对抗性攻击和隐私计算的发展,CNN安全软件将向着更鲁棒、更可信、更轻量的方向演进。现在就动手,踏上属于你的巅峰毕设之旅吧!
如若转载,请注明出处:http://www.azfjr.com/product/51.html
更新时间:2026-10-11 11:58:55